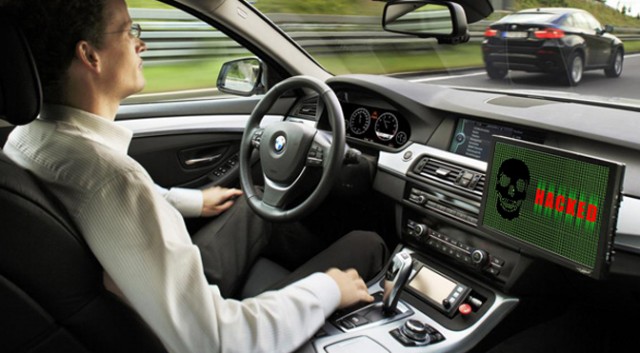
con los coches de ser una compra cara, un coche requiere un enfoque de la seguridad que es tan integral como su cuenta bancaria. Sin embargo los fabricantes de automóviles prioridades radican en la creación de aplicaciones de automóviles de control con características que harán la vida a los propietarios de automóviles más fácil con el enfoque en ser menos prioritaria de proporcionar una buena seguridad de acuerdo con investigadores de Kaspersky Lab seguridad.
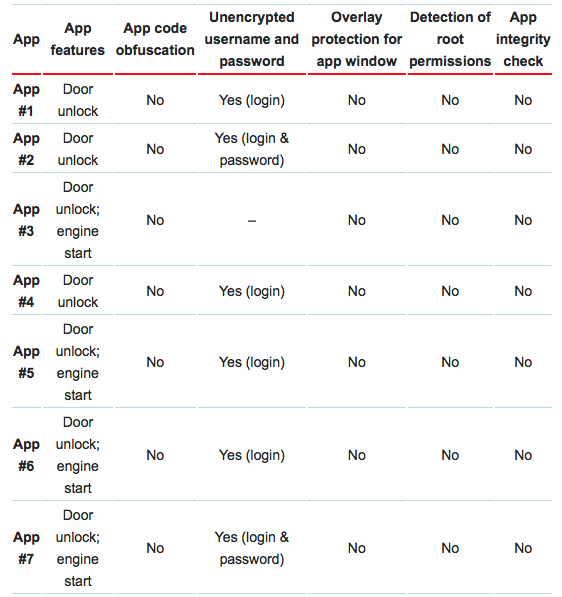
Después de haber probado siete diferentes aplicaciones Android de propiedad de diferentes fabricantes o desarrolladores de terceras partes, que utilizan metodologías como la ingeniería inversa y protectora de recubrimiento GUI y comprobaciones de integridad, por ejemplo, si se cifran los datos sensibles como nombres de usuario y contraseñas.
Con malware siendo bastante fácil de poner en peligro los dispositivos Android, los resultados son bastante chocante:
Los investigadores dijeron que "Teóricamente, después de robar las credenciales, o malhechor será capaz de hacerse con el control del coche, pero esto no significa que el criminal es capaz de simplemente conducir fuera con él. La cuestión es que se necesita una clave para un coche con el fin de que se inicie en movimiento. Por lo tanto, después de acceder al interior de un coche, los ladrones de automóviles utilizan una unidad de programación para escribir una nueva clave en el sistema de a bordo del vehículo, "
"Ahora, recordemos que casi todas las aplicaciones descritas permiten que las puertas se pueden desbloquear, es decir, la desactivación del sistema de alarma del coche. Por lo tanto, un malhechor de forma encubierta y rápidamente se puede llevar a cabo todas las acciones con el fin de robar un coche sin romper o perforar cualquier cosa ".
También hay que señalar que también a Wired que los criminales cibernéticos han comenzado a comprar y vender credenciales de aplicaciones para automóvil conectado (nombres de usuario y contraseñas, números PIN y números de identificación del vehículo) para diversas marcas y modelos de lo que los días de ataques doxing esta información robada podrían ser en un futuro lejano.
Los lectores habituales de este blog ya estáis acostumbrados a que hablemos de las amenazas actuales y tendencias en el mundo del ciberespacio. Todas las semanas aparecen variantes de ransomware de las que intentamos advertir; aparecen vulnerabilidades en componentes que afectan a la seguridad de las empresas; o ataques de denegación de servicio que pretenden dejar “KO” los sistemas. Todo esto no es nuevo, es el día a día del ciberespacio y nosotros os lo acercamos.
Tengo que reconocer que para nosotros, los que nos dedicamos en mayor o menor medida a este mundo, es el pan nuestro de cada día, pero la gran mayoría de los mortales, aún siendo participes del “juego”, ni son conscientes, y en muchos casos, cuando se les avisa, no son lo suficientemente responsables.
Cuando un compañero nos notifica un incidente de seguridad que nos puede afectar, solemos ir corriendo a protegernos o minimizar el posible impacto. Cuando aparece una vulnerabilidad en un sistema, actualizamos en cuanto nos es posible para estar protegidos. Intentamos estar a la última.
Imagen propiedad de Ipodplus
Ahora bien, vamos a hablar de Juan. Juan es empresario en su ciudad y tiene una pyme con dos administrativos. No tiene un informático dedicado, sino que usa los servicios externos de otra empresa. Su pequeña pyme se dedica a la venta de alcachofas en lata, pero le va muy bien. Este año ha contratado a 3 comerciales para el equipo. Ahora son cinco. ¡¡Una empresa nooooooooooooooormal!!
Seguimos con esta introducción digna de un premio Goya. Pregúntale a Juan qué opina de las nuevas variantes de ransomware o si está protegido contra ellas. O pregúntale que si tiene sensación de seguridad ante un ciberataque. Pregúntale qué pasaría si estuviese varios días sin sistema informático por un ataque. Posiblemente ya hayas visto al perro de la puerta ladrar, y tú fuera de la propiedad del tipo.
Ahora cambiamos la perspectiva. Ahora vamos a preguntarle a Juan si le preocupa que un comercial nuevo se lleve la lista de clientes en un pendrive para la competencia. O pregúntale si le preocuparía que una administrativa estuviese pasando presupuestos a la competencia antes de enviarlos a los clientes. Pregúntale si le preocuparía que el secreto de las alcachofas en vinagre que su abuela le pasó en una nota cayese en manos de la competencia.
Estamos hablando de seguridad informática, pero estamos hablando de algo que entiende, la fuga de información y el valor de ésta.
Hoy vamos a hablar de una herramienta muy interesante y sencilla que nos puede ayudar a protegernos de estas fugas de información: SAFETICA.
Safetica
Podemos pedir una demo desde la web del producto, ahora en alianza con Eset por sus numerosos casos de éxito como el de BMW Worlwide. (Ficha del producto).
La idea principal del producto es monitorizar y efectuar controles sobre los distintos canales que podrían producir fugas de información: desde pendrives hasta capturas de pantalla, envío de correos, comentarios en fotos y algunos más que nos prepara la herramienta.
El producto se instala mediante unos cuantos clicks. Tenemos que diferenciar el componente servidor, el componente base de datos, y el componente cliente. Podemos usar el componente servidor y base de datos en el mismo equipo. Es solo cuestión de “solventar” nuestras necesidades de sql server. Podemos usar uno existente, instalar uno nuevo (versión express) y cualquier combinación. En cada cliente al monitorizar se instala un agente y tenemos el software funcionando.
Fácil instalación
Una vez instalado el producto, podemos incorporar la configuración de ‘Active Directory’ con un click. Él solo nos guía en el proceso de configuración, mediante un asistente para cambiar la clave, configurar un correo electrónico de alertas, todo este tipo de acciones.
Lo más interesante de esta herramienta es que a diferencia de otros productos que hemos probado, la configuración inicial es bastante ágil. Basta con instalar el agente, definir una política, y empezar a funcionar.
Un ejemplo:
Vamos a poner otro ejemplo. En una configuración por defecto, vamos a añadir una web que queremos restringir la subida de ficheros. Según la política podemos denegar todo, o denegar explícitamente. Podemos realizar esto como podéis ver en la imagen con pendrives, impresoras, etc. Podemos usar un USB de empresa permitido, identificado, y prohibir USB personales.
Añadimos Pastebin
Es muy sencillo de configurar y enseguida obtendremos resultados. Pero lo mejor es que lo evaluéis vosotros mismos siguiendo este fantástico vídeo.
Además, también tiene otra interesante utilidad para maximizar la productividad y optimizar los recursos humanos de tu empresa, pero de esto ya hablaremos en otra ocasión o si te interesa… ¡descúbrelo por ti mismo!
Una vez que la provincia de piratas informáticos nación patrocinada, en memoria de malware va la corriente principal. Hace dos años, los investigadores de Kaspersky Lab con sede en Moscú descubrieron su red corporativa estaba infectado con malware que se parecía a nada que hubieran visto. Prácticamente la totalidad de los programas maliciosos residía únicamente en la memoria de los ordenadores afectados, una hazaña que había permitido a la infección por no ser detectados durante seis meses o más. Kaspersky finalmente descubrió evidencia de que Duqu 2.0, como el malware nunca antes visto fue apodado, fue derivado de Stuxnet, el altamente sofisticado gusano informático según los informes, creado por los EE.UU. e Israel para sabotear el programa nuclear de Irán.
Ahora, sin archivo de malware son la tendencia, ya que los hackers criminales motivados financieramente imitan a sus contrapartes nación-patrocinado. De acuerdo con la investigación de Kaspersky Lab tiene previsto publicar miércoles redes que pertenecen a por lo menos 140 bancos y otras empresas han sido infectados por el malware que se basa en el mismo diseño en memoria de permanecer casi invisible. Debido a que las infecciones son tan difíciles de detectar, el número real es probablemente mucho mayor. Otro rasgo que hace que las infecciones difíciles de detectar es el uso de sistemas administrativos y de seguridad, incluyendo herramientas PowerShell, Metasploit, y legítimos, y ampliamente utilizados Mimikatz-inyectar el malware en la memoria del ordenador.
"Lo que es interesante aquí es que estos ataques están en curso a nivel mundial contra los propios bancos", dijo a expertos de Kaspersky Lab Kurt Baumgartner Ars. "Los bancos no se han preparado adecuadamente en muchos casos para hacer frente a esto." Él continuó diciendo que la gente detrás de los ataques están "empujando el dinero de los bancos desde el interior de los bancos", apuntando a los equipos que ejecutan los cajeros automáticos.
Las 140 organizaciones no identificadas que han sido infectados residen en 40 países diferentes, con los EE.UU., Francia, Ecuador, Kenia y el Reino Unido siendo los cinco más afectados. Los investigadores de Kaspersky Lab aún no saben si un solo grupo de personas está detrás de los ataques, o si están siendo llevadas a cabo por bandas en competencia de hackers. El uso de los dominios de malware y en servidores de comando sin archivo que no están asociados con los datos whois hace que la ya difícil tarea de atribución casi imposible.
CONTRASEÑA RECOLECCIÓN
Los investigadores descubrieron por primera vez que el malware a finales del año pasado, cuando el equipo de seguridad de un banco encontró una copia de Meterpreter-un componente en la memoria de Metasploit que residen dentro de la memoria física de un controlador de dominio de Microsoft. Después de realizar un análisis forense, los investigadores encontraron que el código Meterpreter se descargó y se inyecta en la memoria mediante los comandos de PowerShell. La máquina infectada también utiliza herramienta de redes NETSH de Microsoft para el transporte de datos a los servidores controlados atacante. Para obtener los privilegios administrativos necesarios para hacer estas cosas, los atacantes también se basó en Mimikatz. Para reducir las evidencias dejadas en los registros o discos duros, los atacantes escondidos los comandos de PowerShell en el registro de Windows.
Afortunadamente, las pruebas en el controlador de dominio estaba intacto, presumiblemente debido a que no se ha reiniciado antes de que los investigadores de Kaspersky Lab iniciaron la inspección. Un análisis de los contenidos de la memoria objeto de dumping y los registros de Windows permitió a los investigadores para restaurar el código Meterpreter y Mimikatz. Los atacantes, los investigadores determinaron más tarde, se habían utilizado las herramientas para recolectar contraseñas de los administradores del sistema y para la administración remota de máquinas huésped infectadas.
"Estamos hablando de una gran cantidad de incidentes" que a menudo varían en la forma en que se llevaron a cabo, dijo Baumgartner de las infecciones por los investigadores encontraron en los meses después de su descubrimiento inicial. "Estamos pensando en el denominador común en todos estos incidentes, que pasa a ser este uso extraño en la incorporación de PowerShell en el registro con el fin de descargar Meterpretor y luego llevar a cabo acciones a partir de ahí con las utilidades nativas de Windows y herramientas de administración del sistema."
Los investigadores aún no saben cómo el malware se realiza inicialmente se sostiene. Los posibles vectores incluyen ataques de inyección SQL y exploits dirigidos plugins para la aplicación de gestión de contenidos de WordPress. Kaspersky Lab planea proporcionar más detalles en abril acerca de cómo se utilizaron las infecciones de desviar dinero de cajeros automáticos.
Las amenazas en Windows se pueden esconder utilizando cualquier apariencia, incluso accesos directos. Detectar estos resulta complicado, sobre todo porque toman prestados iconos de aplicaciones legítimas. Shortcut Scanner es un programa portable y gratuito que permite analizar los accesos directos de nuestro sistema operativo Windows en busca de elementos que se utilicen para ocultar malware.
Este tipo de elementos tan característico de los sistemas operativos de los de Redmond permiten a los usuarios ejecutar aplicaciones desde otra ubicación. Es decir, permiten un acceso mucho más rápido a la ruta real de la aplicación y como consecuencia a todos los elementos asociados a la misma. Sin embargo, también pueden servir para ejecutar comandos en Powershell o CMD.
Los usuarios se enfrentan a un problema con estos elementos. Y es que muchas soluciones de seguridad no son capaces de detectar los accesos directos como malware. Esto quiere decir que existe un vacío para que los ciberdelincuentes se aprovechen.
Ya hemos mencionado que Shortcut Scanner es un programa gratuito y portable. Añadimos que es compatible con sistemas operativos tanto de 32 como de 64 bits.
Funcionamiento de Shortcut Scanner
El funcionamiento es muy sencillo. El usuario solo tendrá que realizar el escaneo después de haber seleccionado la ubicación raíz en la que se hará la búsqueda. Obviamente el tiempo de escaneo variará en función del tamaño de las carpetas escogidas. Analizar todos los discos, un disco duro o una localización determinada son las opciones disponibles.
El software tiene en cuenta los siguientes aspectos al analizar un acceso directo:
El acceso directo apunta a una consola de comandos.
El nombre es superior a 260 caracteres.
El tamaño del archivo es superior a 4 KB.
Existen argumentos en el acceso directo.
Estos 4 puntos son algunos aspectos que se tienen en cuenta para determinar si un acceso directo en Windows es peligroso o no. Obviamente, pueden darse situaciones de falsos positivos, pero sí que es cierto que casi en la totalidad de las ocasiones, un archivo con esas características indica que es algo más que un simple acceso directo.
El software no solo se limita a escanear y detectar cuáles son los archivos señalados. También permite eliminar estos archivos, algo que muchos programas gratuitos no ofrecen, obligando al usuario a adquirir la versión de pago. Los propios desarrolladores recomiendan antes de eliminar el listado de acceso directos revisar el listado, ya que la posibilidad de que exista algún falso positivo es bastante alta, algo que ya hemos comentado anteriormente.
Shortcut Scanner es un programa a tener en cuenta
Si quieres mantener limpio tu sistema operativo es un buen software gratuito que no solo permitirá detectar accesos directos malware, también aquellos que estén rotos y no apunten a ningún ubicación existente en ese momento. Obviamente posee algunas limitaciones, ya que los usuarios deben arrancar de forma manual los análisis y no se pueden programar para su realización.
Aunque no sustituye a una herramienta de seguridad, si complementa su funcionamiento con un análisis rápido de los accesos directos de cualquier sistema operativo Windows, ya que funcione también en XP y Vista.
- See more at: https://www.redeszone.net/2017/02/05/shortcut-scanner-rastrea-equipo-windows-busca-accesos-directos-maliciosos/#sthash.DUjUicgg.dpuf
El Departamento de Defensa de Estados Unidos puede estar en un gran riesgo de ser atacados por los piratas informáticos muy fácilmente, un investigador de seguridad advierte.
De acuerdo con la ZDNet , que cita el Dan Tentler, el fundador de la firma de seguridad cibernética Fobos Grupo, hay varios servidores mal configurados gestionados por el Departamento de Defensa podría permitir a los atacantes un fácil acceso a los sistemas internos del gobierno. Esto incluye la avidez de los participantes extranjeros a encontrar una manera de entrar en los sistemas de los Estados Unidos, sobre todo desde que fácilmente puede hacer que parezca como si los ataques están dentro de los Estados Unidos.
Dan dijo que no es probable que los primeros en descubrir estos defectos, ya que son especialmente fáciles de descubrir. Añadió que probablemente ya estén siendo explotados ahora.
"No fueron los anfitriones que fueron descubiertos a tener serios problemas de mala configuración técnica que se puede abusar fácilmente por un atacante fuera o dentro del país, que podría implicar a los EE.UU. como culpables de ataques de piratería, si lo desean," dijo a ZDNet Tentler.
Han informado al Pentágono del problema hace ocho meses, pero aún así, hay una solución de seguridad ha sido desplegado para corregir esos servidores. Esto indica negligencia cruz. Esto es principalmente debido a que los servidores vulnerables no eran parte del alcance del programa de recompensas de errores dirigido por el Pentágono, que comenzó hace más de un año.
El Pentágono ha estado ejecutando un programa de recompensas de errores en el último año, lo que permite sombreros blancos para encontrar e informar de errores y defectos en el sistema a cambio de dinero, algo que las empresas de tecnología han estado haciendo durante años. El alcance de lo que pueden probar en busca de fallos se limita, sin embargo, ya que sólo defense.gov y .mil están abiertos al programa.
¿Quién está realmente preparando para la Tercera Guerra Mundial: Rusia o América? Rusia es un agresor o está Latina a demostrar que es la única superpotencia?
Tercera Guerra Mundial está a la vuelta de la esquina , el planeta se tambalea al borde de un conflicto general, el futuro es sombrío, un conflicto en todo el mundo se avecina. ¿Podrían el miedo y la predicción de los ciudadanos de algunos países occidentales estar en lo cierto? Es la tercera guerra mundial en su camino?
En un reciente artículo de la revista Time, el ex líder soviético Mikhail Gorbachov citó las tensiones latentes entre la OTAN y las fuerzas rusas a lo largo de las fronteras de Europa del Este, advirtiendo de una inminente guerra nuclear:
" El aumento de tropas, tanques y vehículos blindados de transporte están siendo llevados a Europa. OTAN y las fuerzas rusas y las armas que utilizaron para ser desplegados a una distancia ahora se colocan más cerca el uno al otro, como si fuera a disparar a quemarropa. Todo parece como si el mundo se está preparando para la guerra ... La amenaza nuclear, una vez más parece real ".
Como parte de la Iniciativa Resolve y Funcionamiento Europea Reassurance Atlántico , 3.500 soldados fueron asignados al equipo de combate de 3ª Brigada Blindada del Ejército de Estados Unidos (Brigada de hierro) de la cuarta división de infantería; 87 tanques y 18 Paladines; 419 multiusos y 144 tanques Bradley; así como aproximadamente 2.000 vehículos blindados y remolques también completaron recientemente su misión, vuelo de entrega a través de la frontera de Alemania a Polonia para su despliegue de nueve meses.
Si los EE.UU. quieren la paz con Rusia, debe prepararse para la guerra en Europa. Están convencidos de que la guerra es un esfuerzo de pacificación. Mayor General Timoteo McGuire, subcomandante de las fuerzas armadas de Estados Unidos en Europa, dijo a la prensa cuando se le preguntó si el gran despliegue estaba destinado a enviar un mensaje a Rusia:
"La mejor manera de mantener la paz es a través de la preparación. Esto se acaba mostrando la fuerza y la cohesión de la alianza y el compromiso de Estados Unidos para mantener la paz en el continente ".
A partir de febrero, el Ejército de Estados Unidos enviará su 10º combate de la brigada de aviación, con alrededor de 50 Negro Hawk y 10 CH-47 Chinook y 1.800 de personal, así como un batallón de la aviación independiente con 400 soldados y 24 helicópteros Apache a través de Polonia, el Báltico estados, Bulgaria, Rumania y Alemania.
Por lo tanto, quien despliega Bradley, Paladines, sistemas de misiles antibalísticos, indirectos sistemas contra incendios, helicópteros y soldados armados en las fronteras internacionales para mantener la paz? Cristiano Goerke, que dirige el Partido de la Izquierda de Alemania en Brandeburgo, dice:
El portavoz del presidente ruso, Vladimir Putin, Dmitry Peskov, afirma la acumulación occidental agresiva en Europa del Este no es una advertencia, es una provocación:
"Cualquier país puede considerar una acumulación de presencia militar extranjera cerca de sus fronteras de forma negativa y lo hará. Esta es precisamente la forma en que lo vemos. Interpretamos esto como una amenaza para nosotros y como las acciones que ponen en peligro nuestros intereses y nuestra seguridad . Es un tercer país que está construyendo su presencia militar en las fronteras de Europa. Ni siquiera es un país europeo ".
En su respuesta, Rusia desplegó el sistema de defensa aérea S-400 Triumph para la defensa aérea de Moscú y la región industrial central de Rusia. El sistema de misiles antiaéreos, informa RT , es capaz de golpear en movimiento misiles de Estados Unidos y de la OTAN a una distancia de 400 kilómetros, así como los objetivos balísticos en movimiento a velocidades de hasta 4,8 kilómetros por segundo a altitudes.
En un discurso televisado el día de Año Nuevo, el líder de Corea del Norte, Kim Jong-Un advirtió "a menos que la de sus fuerzas vasallos de Estados Unidos y detener la amenaza nuclear y el chantaje y, a menos que se detengan los ejercicios de guerra, que ponen en escena justo en nuestras narices con el pretexto de los ejercicios anuales , Corea del Norte podría seguir aumentando las capacidades militares para la autodefensa y sorprendente capacidad preventiva por el énfasis principal en la fuerza nuclear ".
Como un disparo de advertencia a Donald Trump , el ejército chino filtró las imágenes de la Dongfeng-41 - un sistema avanzado de misiles balísticos intercontinentales desplegados en el noreste. Estatal de China Global Times lo describe como un sistema móvil de carretera de combustible sólido nuclear con un alcance de 14.000 kilómetros y una carga útil de 10-12 cabezas nucleares que pueden apuntar a cualquier parte del mundo.
creencias religiosas, tendencias políticas, y condiciones médicas están en juego.
OAKLAND, California-Al principio, la gente cortó móviles. En las décadas siguientes, los piratas se volvieron a ordenadores, teléfonos inteligentes, cámaras de seguridad conectadas a Internet, y otra llamada de Internet de los dispositivos cosas. La próxima frontera puede ser su cerebro, que es mucho más fácil de cortar que la mayoría de la gente piensa.
En la conferencia de seguridad Enigma aquí el martes, Universidad de Washington investigador Tamara Bonaci describe un experimento que demuestra cómo una simple videojuego podría ser utilizado para cosechar secretamente las respuestas neuronales a visualizan periódicamente imágenes subliminales. Mientras que su juego, conocido como Flappy ballena reacciones, medida sujetos a cosas relativamente inocuas, como logotipos de los restaurantes de comida rápida y coches, que dijeron que la misma configuración podría utilizarse para extraer información mucho más sensibles, incluyendo las creencias religiosas de una persona, inclinaciones políticas , condiciones médicas, y los prejuicios.
"Las señales eléctricas producidas por nuestro cuerpo pueden contener información sensible acerca de nosotros para que pudiéramos no estar dispuestos a compartir con el mundo," dijo a Ars Bonaci inmediatamente después de su presentación. "Además de eso, se nos puede dar esa información sin siquiera ser consciente de ello."
Flappy ballena tenía lo Bonaci llama a un BCI, abreviatura de "interfaz cerebro-conectada." Llegó en forma de siete electrodos que conectan a la cabeza del jugador y medir señales de electroencefalografía en tiempo real. Los logotipos se muestran en varias ocasiones, pero sólo para los milisegundos a la vez, un lapso tan corto que los sujetos no eran conscientes de ellos. Mediante la medición de las señales del cerebro en el momento preciso se muestran las imágenes, el equipo de Bonaci fue capaz de recoger pistas sobre los pensamientos y sentimientos de los jugadores acerca de las cosas que fueron representados.
No hay evidencia de que la piratería tales cerebro nunca se ha llevado a cabo en el mundo real. Sin embargo, el investigador dijo que no sería difícil para los fabricantes de casco de realidad virtual, aplicaciones de fitness conectada cuerpo-u otros tipos de software y hardware a la mía secretamente una serie de respuestas fisiológicas. Al mostrar una imagen repetida carga emocional durante varios milisegundos a la vez, los datos robados podrían revelar todo tipo de conocimientos acerca de las creencias más íntimas de una persona. Bonaci también ha teorizado que las señales eléctricas sensibles podrían ser obtenidos por modificación de equipos BCI legítimo, tales como los utilizados por los médicos.
Bonaci dijo que las señales eléctricas producidas por el cerebro son tan sensibles que deben clasificarse como información de identificación personal y sujeto a las mismas protecciones como nombres, direcciones, edades, y otros tipos de información de identificación personal. También sugirió que los investigadores y desarrolladores de juegos que quieren medir las respuestas de razones legítimas deben desarrollar medidas para limitar lo que se recoge en lugar de los datos brutos de cosecha. Ella dijo que los investigadores y desarrolladores deben ser conscientes de la posibilidad de "derrame" de los datos potencialmente sensibles dentro de las respuestas que podrían aparecer para contener sólo información mundana o inocuo.
"¿Qué más se oculta en una señal eléctrica que está siendo utilizado para un propósito específico?", Le preguntó a la audiencia, que se compone en gran parte de los ingenieros de seguridad y tecnólogos. "En la mayoría de los casos cuando medimos, no necesitamos toda la señal."