martes, 28 de febrero de 2017

RANSOMWARE EN MI TELÉFONO… ¿Y AHORA?


El auge del ransomware ha ciertamente marcado un antes y un después en la historia del malware, determinando un nuevo rumbo en el modelo económico del cibercrimen. Esta amenaza ha evolucionado en los últimos años, expandiéndose a dispositivos de IoT –adquiriendo el nombre de jackware–, incorporando verdaderos centros de atención a la víctima y mutando lentamente hacia nuevas formas de extorsión masiva.
Los teléfonos y tabletas inteligentes no quedan exentos de contraer este tipo de infecciones. La mayor parte del ransomware para Android funciona simplemente como bloqueador de pantalla, es decir, sin cifrar los archivos del equipo. No obstante, las variantes basadas en algoritmos criptográficos causan grandes estragos.
Quienes vean su teléfono afectado pueden caer en la tentación de efectuar el pago del rescate para recuperar sus datos; sin embargo, corren el riesgo de acabar sin su dinero ni sus archivos. Afortunadamente, para la mayor parte del ransomware móvil existe una tercera opción: obtener las claves a través de ingeniería reversa.
A lo largo de este artículo veremos algunos ejemplos de cómo obtener las claves de descifrado partiendo del APK que infectó el terminal, de modo que cualquiera con sencillos conocimientos de programación pueda recuperar sus datos. ¡Manos a la obra!

RANSOMWARE CON CLAVES DINÁMICAS

El ransomware para Android usualmente cifra los archivos utilizando AES, un sistema de cifrado simétrico que –como tal– usa la misma clave para cifrar y descifrar los archivos. En algunas variantes, esta clave es única para cada equipo y se genera aleatoriamente cuando la aplicación maliciosa se ejecuta por vez primera.
Un ejemplo de este esquema de funcionamiento es Android/Lockerpin.A, sobre el cual basaremos nuestro análisis. Al ejecutar la muestra en un emulador, podremos ver cómo este malware finge ser una actualización del sistema, requiere permisos de administrador, realiza una petición web a un sitio de pornografía e inmediatamente muestra una falsa advertencia al usuario, indicando en nombre del FBI que se han visitado sitios de pornografía infantil y zoofilia. Finalmente, solicita el pago de una multa.
Mientras, los archivos que se encontraban en la unidad de almacenamiento externo han sido cifrados. Por cada archivo se ha creado un fichero extra de extensión .crypted_gaza.
Vemos cómo todas las imágenes del dispositivo ya no pueden ser procesadas por las apps de visualización:
Ahora abriremos el APK en cuestión con jadx. En la barra de herramientas notarás un icono dedicado a la búsqueda de determinadas cadenas de texto entre el código. Al hacer clic se abrirá un cuadro de diálogo. Fíjate de tener activada la casilla de Code.
Esta herramienta tiene una intuitiva interfaz gráfica y te permitirá encontrar rápidamente líneas de código con palabras clave, como nombres de clases o métodos necesarios para operaciones de cifrado –como ser SecretKeySpec, Cipher o doFinal, entre otros–. De este modo, podrás buscar el momento en que la clave es creada y partir desde allí para identificar cómo se construye.
Si escribimos “AES” en el cuadro de texto, notaremos algunas ocurrencias; la segunda de ellas, inicializando la clave.
Al hacer doble clic, serás dirigido al segmento de código en cuestión. Dentro del método aes256Crypt() veremos una llamada a generateKey, donde la clave se inicializa de manera aleatoria e unívoca para cada equipo donde el malware se instala. Luego, el método putString() guardará esa clave en el archivo de Shared Preferences.
Ahora que sabemos dónde está almacenada la clave, podemos dejar el emulador atrás y volver al equipo que ha sufrido la infección para descargar o ver el archivo de preferencias desde /data/data/<package_name>/shared_prefs mediante el comando adb pull <origen> <destino>, adb shell cat <ruta_preferencia_xml> o el Android Device Monitor. Para esto, el terminal deberá estar rooteado.
A continuación vemos la información del archivo, con la clave recientemente generada.
Lo único que resta es copiar al computador todos los archivos que han sido cifrados y correr un script como el siguiente sobre dicha carpeta. Deberemos descifrar los datos utilizando ECB ya que es el modo de cifrado por defecto para AES en Android.
python decrypt.py <ruta_carpeta>
1
2
3
4
5
6
7
8
9
10
11
12
13
14
15
16
17
18
19
20
21
22
23
24
25
26
27
28
29
30
31
32
33
34
35
36
37
38
39
40
41
42
43
44
#!/usr/bin/env python
# -*- coding: utf-8 -*-
import hashlib
import os
import sys
from Crypto import Random
from Crypto.Cipher import AES
key ='D6C5E452A8F431AB27844AD935B38AA3454866333EF1F1E6842459F3FFF81F11'
def decrypt(key, enc):
    return AES.new(key.decode('hex'), AES.MODE_ECB).decrypt(enc)
def decrypt_file(file_path, key):
    """
    Recibe una clave en formato hexadecimal.
    """
    print 'Descifrando archivo %s' % file_path
    with open(file_path, 'rb') as fo:
        ciphertext = fo.read()
    dec = decrypt(key, ciphertext)
    with open('%s%s%s' % (file_path[:-4],'_dec', file_path[-4:]), 'wb') as fo:
        fo.write(dec)
if __name__ == '__main__':
    """
    Recibe por parámetro la ruta absoluta de la carpeta que contiene los archivos cifrados o un archivo cifrado en particular.
    """
    if len(sys.argv) &amp;lt; 2:
        sys.exit('ERROR: No se especificó la ruta absoluta del archivo o directorio de archivos a descifrar.')
    param_path = sys.argv[1]
    if not os.path.exists(param_path):
        sys.exit('ERROR: El archivo o directorio especificado no existe.')
    if not os.path.isdir(param_path):
        decrypt_file(param_path, key)
    else:
        for root,subdirs, files in os.walk(param_path):
            for filename in files:
                decrypt_file(os.path.join(root, filename), key)
También podría crearse una aplicación para Android que realice el descifrado directamente en el smartphone.
Et voilà! Hemos recuperado nuestros archivos originales.
Claro que, en ocasiones, el análisis del código se ve obstaculizado por técnicas de evasión, como archivos manifiestos malformados, ofuscación, cifrado, reflexión o antiemulación.

RANSOMWARE CON CLAVES HARDCODEADAS

Este tipo de malware criptográfico es aún más sencillo de analizar, dado que la clave de cifrado se genera de manera determinística con base en alguna cadena de texto almacenada en el código de la aplicación. Un ejemplo de este comportamiento es el histórico Android/Simplocker.A, que con el paso del tiempo ha evolucionado para enmascararse tras una variada lista de instituciones gubernamentales o aplicaciones pornográficas, y para el cual ESET desarrolló una herramienta de descifrado.
Para demostrarlo, tomaremos una muestra de esta familia y la dispondremos bajo la lupa. Del mismo modo que antes, abriremos la aplicación con jadx y buscaremos nuevamente la cadena “AES”. Encontraremos la entrada de inicialización de la clave.
Esto nos llevará a la clase AesCrypt, la cual –como vemos en la siguiente imagen– genera la clave sobre el SHA-256 de una cadena de texto pasada por parámetro en el constructor. En ella también veremos el tipo de cifrado, modo y padding utilizado.
Si ahora buscamos el momento en que este constructor es utilizado, veremos un par de entradas con una variable de nombre CIPHER_PASSWORD, perteneciente a la clase Constants.
El ransomware con claves hardcodeadas ofrece mayor facilidad de estudio, no siendo necesario realizar análisis estático y pudiendo obtener las claves mediante el análisis dinámico con herramientas como MobSF.

¡CUIDADO CON ESTOS CÓDIGOS!

Con suerte, a lo largo de este artículo habrás descubierto algunos consejos para obtener las claves de descifrado del ransomware que ha tomado control de tu teléfono. Recuerda que, aunque tener una buena solución de seguridad ayuda a prevenir y desinfectar, los archivos que hayan sido cifrados se perderán a menos que consigas dar con la clave de descifrado o tengas una copia de respaldo actualizada en algún soporte digital.
En este video explicamos más sobre el funcionamiento del ransomware y cómo evitarlo:
Para conocer sobre la evolución de estos códigos para plataformas móviles, puedes acceder a nuestro artículo sobre la evolución del ransomware en Android.
Fuente:http://www.welivesecurity.com/
Conocimiento pertenece al mundo

DESCUBIERTA UNA VULNERABILIDAD EN LINUX QUE ESTABA PRESENTE DESDE HACE 12 AÑOS


Se ha descubierto recientemente en Linux otra escalada de privilegios, un tipo de vulnerabilidad muy común en el sistema Open Source, aunque este tiene la particularidad de llevar presente desde hace 12 años.
La escalada de privilegios, cuyo código es CVE-2017-6074, fue descubierta por el investigador en seguridad Andrey Konovalov mientras examinaba el Protocolo de Control de Congestión de Datagramas (DCCP/Datagram Congestion Control Protocol) utilizando Syzkaller, una herramienta de fuzzing liberada por Google.
La vulnerabilidad que provoca la escalada de privilegios es del tipo “usar después de liberar”, siendo el origen la manera en que la implementación del protocolo DCCP del kernel Linux libera recursos de SKB (buffer de socket) para un paquete DCCP_PKT_REQUEST cuando la opción IPV6_RECVPKTINFO está establecida en el socket.
Esta vulnerabilidad en DCCP podría permitir a un usuario sin privilegios alterar la memoria del kernel de Linux, permitiéndole causar un cuelgue en el sistema o escalar privilegios hasta conseguir acceder como administrador.
Por su parte, DCCP es una capa de protocolo de transporte orientada a mensajes que minimiza la superposición del tamaño de una cabecera de un paquete o un procesamiento de nodo final tanto como sea posible, proporcionando el establecimiento, mantenimiento y desmontaje de un flujo de paquetes no confiable, además del control de la congestión de ese flujo de paquetes.
La vulnerabilidad no ofrece ninguna manera para que alguien de fuera pueda acceder al sistema afectado, esto quiere decir que no puede ser explotada de forma remota y que el atacante necesita tener acceso de forma local.
La vulnerabilidad ya ha sido parcheada por los mantenedores del kernel Linux, así que los usuarios más avanzados pueden aplicar el parche directamente o bien esperar a que los mantenedores de la distribución en uso lo suministren a través de una actualización estándar.
Fuente:http://muyseguridad.net
Conocimiento pertenece al mundo

CÓMO PROTEGERNOS DE LOS PELIGROS QUE LLEGAN A TRAVÉS DE FACEBOOK


Facebook es la red social más grande de todo el mundo. A diario, millones de personas se conectan a ella para estar al día tanto de noticias como de las novedades de sus contactos. Gracias a esta red social podemos estar siempre en contacto con las demás personas, sin embargo, siempre debemos asegurarnos de que dichas personas son de fiar, ya que a menudo esta red social es utilizada para promover todo tipo de estafas online.
Una red social es muy peligrosa, especialmente entre los más pequeños y las personas sin demasiados conocimientos sobre informática y seguridad. Como hemos dicho, a menudo estas redes sociales son utilizadas por piratas informáticos para llevar a cabo estafas, infectar a los usuarios y hacerse con sus datos para sacar beneficio de ellos.
A continuación, vamos a ver algunos de los peligros más comunes en esta red social.
Cuidado con los “amigos” extraños
Algunos usuarios suelen crearse varias cuentas de Facebook con distintas identidades con las que llevar a cabo distintos intentos de engaño. Siempre hemos dicho que solo aceptemos a la gente que de verdad conozcamos y en quien confiemos, sin embargo, sabemos que cumplir esto puede ser bastante complicado ya que en las redes sociales siempre nos gusta tener cuantos más amigos mejor, y eso a la larga puede salirnos caro.
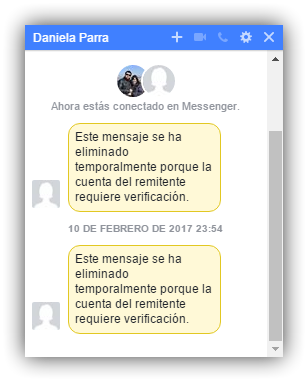
Si alguna de estas cuentas falsas nos agrega, puede acceder a todas nuestras fotografías, robarlas y crear una cuenta con la que suplantar nuestra identidad. Además, también pueden abrirnos múltiples chats con los que intentar hablar con nosotros directamente y, por ejemplo, engañarnos para acceder a un enlace con malware.
Chat sospechoso de Facebook
Normalmente Facebook suele detectar estas actividades como sospechosas y bloquea en un par de días dichas cuentas. Pero durante dos días, el número de usuarios engañados puede ser muy grande.
Cuidado con el Spam y las estafas
Si frecuentas Facebook seguro que has podido ver un gran número de mensajes en los que se sortean todo tipo de cosas, desde licencias y routers, como hemos hecho nosotros en alguna ocasión, hasta móviles, coches, casas e incluso la mitad de la fortuna de Bill Gates.
Debemos tener mucho cuidado con este tipo de sorteos. Mientras que algunos pueden ser de fiar, los más extravagantes suelen ser siempre estafas que buscan hacerse con datos de los usuarios, robar sus cuentas, engañarles para suscribir sus teléfonos a servicios premium e incluso instalar malware en los ordenadores.
Cuidado con las aplicaciones que permitimos que accedan a nuestro Facebook
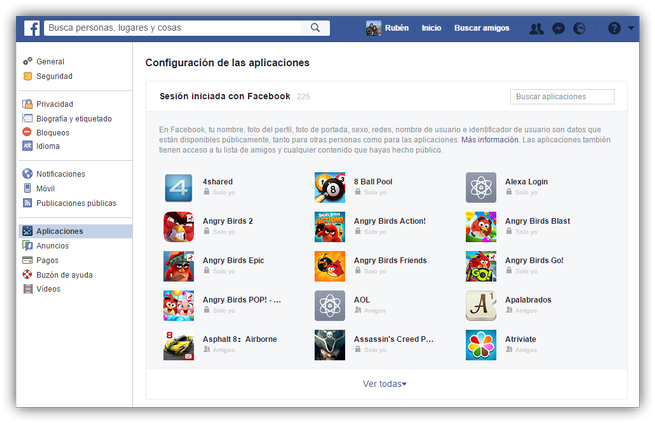
Cada vez es más común ver aplicaciones que se integran en esta red social gracias a su sencilla API que nos permite autenticarnos en la aplicación con nuestro Facebook y acceder a un gran número de funciones sociales.
Aplicaciones conectadas Facebook
Sin embargo, esto es tan peligroso como útil, y es que una aplicación o página web malintencionada puede hacerse con el acceso completo a nuestra cuenta de Facebook.

PROTEGE CORRECTAMENTE TU CUENTA DE FACEBOOK

Si queremos evitar disgustos en nuestro Facebook, debemos asegurarnos de tener una configuración de seguridad y privacidad correcta que nos permita hacer un uso seguro de la red social y evitar a otras personas comprometer nuestra seguridad.
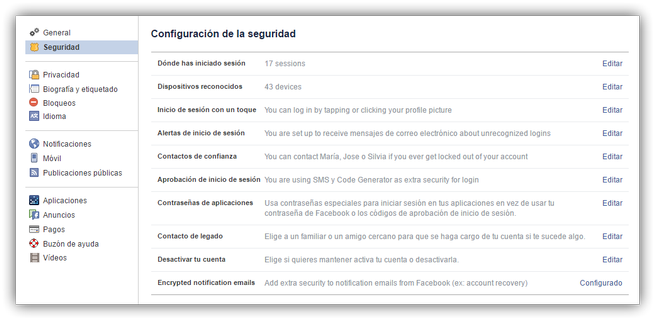
De esta forma, además de las opciones de privacidad que cada uno quiera configurar (por ejemplo, un perfil privado donde solo nuestros amigos puedan ver nuestro contenido) es recomendable habilitar una serie de opciones de seguridad adicionales, como las alertas de inicio de sesión y la doble autenticación de manera que evitemos cualquier acceso no autorizado a nuestro Facebook.
Configuracion de seguridad de Facebook
También debemos asegurarnos de utilizar una contraseña compleja y segura que no tenga relación con nosotros (para evitar que la adivinen) y tener un control siempre sobre los dispositivos que han iniciado sesión.

QUÉ HACER EN CASO DE QUE HAYAN INFECTADO NUESTRO ORDENADOR O ESTÉN ACCEDIENDO A NUESTRO FACEBOOK

Si tenemos sospechas de que nuestra cuenta de Facebook está comprometida, lo primero que debemos hacer es revisar las medidas de seguridad vistas en el punto anterior, es decir, cambiar la contraseña, habilitar la doble autenticación y comprobar desde dónde y desde qué dispositivos se ha iniciado sesión anteriormente para identificar cualquier indicio sospechoso.
Una vez hecho esto, el siguiente paso será ver todas las aplicaciones que tienen acceso a nuestra cuenta de Facebook. Si no conocemos o sospechamos de alguna debemos inmediatamente bloquear su acceso. Si no lo tenemos claro, lo mejor es bloquear el acceso de todas y, en caso de necesitar utilizar alguna de ellas, volviendo a iniciar desde ellas.
También debemos revisar que todas las aplicaciones que tenemos instaladas en nuestro ordenador o teléfono móvil son de fiar, eliminando y bloqueando todo aquello que pueda ser sospechoso.
Fuente: https://www.redeszone.net
Conocimiento pertenece al mundo

LOADEDDLLSVIEW: BUSCA PROCESOS MALWARE EN TU SISTEMA WINDOWS CON ESTA APLICACIÓN


Los procesos desconocidos en ejecución suelen ser la principal sospecha de los usuarios que utilizan cualquier versión de Windows. En muchas ocasiones indican que existe un malware en el equipo, lo que puede afectar tanto a su rendimiento como a la seguridad de los datos. LoadedDllsView es una aplicación que permite analizar las DLLs cargadas y comprobar la legitimidad de las mismas.
Se trata de una aplicación desarrollada por Nirsoft que es capaz de listar y agrupar las librerías dinámicas por proceso. La aplicación solo posee una única versión que es portable. Ocupa menos de 150 KB en el disco y es compatible con sistemas operativos, tanto de 32 como de 64 bits. El usuario cuenta con la ventaja de que lo puede ejecutar desde cualquier ubicación del sistema de archivos. El único “pero” es que se debe ejecutar utilizando permisos de administrador.
En lo que se refiere a la compatibilidad con versiones de sistemas operativos, se puede utilizar con Windows 7 y todas aquellas que sean posteriores sin ningún problema.
Seguro que muchos creen que esta aplicación carece de utilidad. Sin embargo, toma mucho sentido cuando se sufren problemas al ejecutar programas o bien como simple auditoria, comprobando que softwares se encuentra en ejecución y qué librerías dinámicas se encuentran asociadas a cada uno.

CARACTERÍSTICAS DE LA APLICACIÓN LOADEDDLLSVIEW

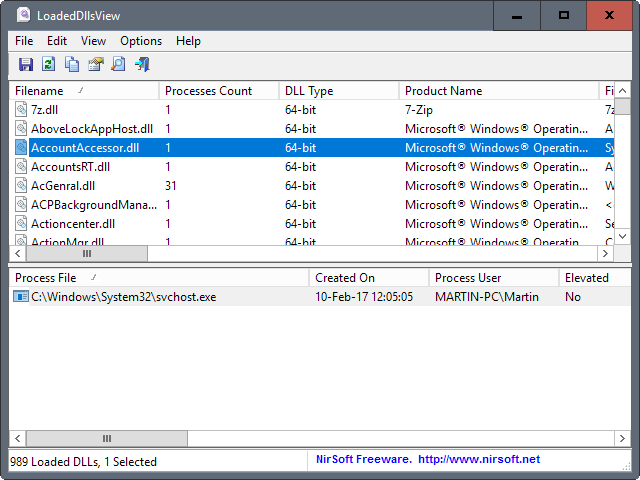
LoadedDllsView analisis librerias en ejecucion
Una vez ejecutada, el menú que se muestra al usuario es sencillo y muy intuitivo. Advertir que se encuentra en inglés, pero las opciones, bajo nuestro punto de vista, son bastante obvias. La herramienta listará las DLLs ordenadas alfabéticamente, indicando cuántos procesos están haciendo uso de cada una, el tipo de DLL y el nombre de los procesos. Teniendo en cuenta que en un sistema operativo hay en ejecución más de 500, conviene no examinar una a una y recurrir a la herramienta de búsqueda, sobre todo si queremos buscar algo concreto.
Respecto a los procesos, se puede ver cuál es el propietario y la fecha de creación.
Teniendo en cuenta que se trata de un programa tan sencillo, existen algunas limitaciones, sobre todo a la hora de ordenar las librerías dinámicas. LoadedDllsView solo permite ordenar por el nombre de la DLL y no por nombre de proceso.

IMPORTANCIA DE CARA A VIRUS INFORMÁTICOS

Muchas amenazas son capaces de inyectar su código o gran parte de él en procesos legítimos. Con esta herramienta se podrán ver qué procesos están haciendo uso de las librerías dinámicos. Esto permite la detección de procesos malware o legítimos que se hayan visto infectados. Además, permitiría tomar medidas, bien sea localizando la librería y eliminándola o ejecutando una herramienta de seguridad que sea capaz de hacer frente a la amenaza.
Con LoadedDllsView podremos analizar de forma detenida los resultados, ya que permite su exportación a documentos CSV, HTML o bien XML de forma sencilla.

UNA APLICACIÓN MUY ÚTIL

Si eres de los que realizan recopilatorios de aplicaciones portable en una memoria USB tendrás que tener en cuenta esta aplicación. Aunque no posea características muy avanzadas, permite con un simple vistazo detectar DLLs sospechosas y actuar contra ellas.
Fuente: https://www.redeszone.net/
Conocimiento pertenece al mundo

viernes, 17 de febrero de 2017

Cómo comprobar si un equipo Windows está infectado rápidamente y sin herramientas adicionales


Recientemente leía una entrada de un instructor de SANS con amplia experiencia en respuesta ante incidentes que propone una breve lista de acciones para determinar rápidamente si un equipo Windows está infectado, sin necesidad de instalar un software de terceros, simplemente desde la linea de comandos. Obviamente y como dice su autor no es un método infalible pero si es verdad que ayudará a detectar muchas infecciones de una manera rápida y eficiente.

Elementos de inicio mediante WMIC

Windows incorpora una herramienta muy potente que seguro que conocéis: WMIC que, entre otras cosas, puede mostrar los elementos que se ejecutan al inicio para una posterior investigación. Sólo tienes que abrir la consola y escribir 'wmic startup list full'.

Como se muestra en el ejemplo es fácil identificar un programa que se ejecuta en el directorio Local\Temp, para luego subir el hash sospechoso a malwr.com o VirusTotal.


Caché DNS

Ahora si escribes 'ipconfig /displaydns' se mostrarán los dominios que se han resuelto recientemente. Si ves algo extraño es recomendable buscar el nombre de dominio y la IP en VirusTotal o similar para determinar si es malicioso.


Lista de procesos con WMIC

De nuevo usamos WMIC, esta vez con 'wmic process list full | more' o, si quieres una salida más compacta, aunque con un comando más largo de escribir:

wmic process get description,processid,parentprocessid,commandline /format:csv

Busca cosas que se ejecutan en lugares extraños o nombres de procesos maliciosos/aleatorios/extraños.


Lista de servicios con WMIC

Esto puede ser más difícil si no sabemos lo que estamos viendo, pero es fácil de comprobar y a menudo el malware todavía se encuentra fácilmente por el nombre de la ruta de acceso o exe. El formato es el mismo que otros, o puedes ser más específico con la versión "get".

wmic service list full | more

o

wmic service get name,processid,startmode,state,status,pathname /format:csv

A continuación se muestra un terminal de ejemplo que muestra sólo el nombre del servicio y la ruta:


Lista de jobs de WMIC

Con éste es menos probable encontrar algo porque la mayor parte del malware no utiliza jobs, pero algunos como MPlug lo hacen, y una vez más es bastante fácil de comprobar. Simplemente ejecuta 'wmic job list full', Probablemente recibas una respuesta del tipo 'Instance(s) Available' lo que significa que no hay tareas programadas.

Prefetch de Windows

Es posible que esta característica no esté activada si tienes un SSD, pero si lo está, tendrás una lista con los últimos 128 ejecutables ejecutados (valga la redundancia). Comprueba los nombres de los archivos ".pf" en la carpeta C:\Windows\Prefetch. Los nombres de cada archivo .pf se crean a partir del nombre del archivo ejecutable más un hash de la ruta donde se ejecutó. Estos archivos también almacenan el número de ejecución y las fechas en que fueron ejecutados la primera y última vez, aunque extraer esta información puede requerir herramientas adicionales. Si quieres más info de prefetch visita:

http://www.hexacorn.com/blog/2012/06/13/prefetch-hash-calculator-a-hash-lookup-table-xpvistaw7w2k3w2k8/

Netstat

No olvidamos lo básico, aunque la info que muestra necesita de cierta búsqueda para descubrir si la IP es de Google o stealyourbanknumber.su. Normalmente ejecuta 'Netstat -abno' y busca también números de puertos extraños con conexiones sitios externos, 25, 8080, 6667, etc.

Los parámetros netstat son:

-a Muestra todas las conexiones y puertos a la escucha.
-b Muestra el ejecutable implicado en la creación de cada conexión o puerto de escucha.
-n Muestra las direcciones y los números de puerto en forma numérica.
-o Muestra el ID de proceso propietario asociado a cada conexión.

Versión en batch

¿Qué tienes que hacer estas comprobaciones de forma rutinaria? Pues lo mejor es hacerse un archivo por lotes y alimentarlo con el argumento de nombre de host. Incluso se puede utilizar a través de una red dando los permisos adecuados en los otros equipos para una fácil evaluación remota. El siguiente script tiene como salida un informe HTML bastante decente incluyendo además información sobre el equipo evaluado:

wmic /node:%1 computersystem get model,name,username,domain /format:htable > c:\triage-%1.html
wmic /node:%1 startup list full /format:htable >> c:\triage-%1.html
wmic /node:%1 process get description,processid,parentprocessid,commandline /format:htable >> c:\triage-%1.html
wmic /node:%1 service get name,processid,startmode,state,status,pathname /format:htable >> c:\triage-%1.html
wmic /node:%1 job list full /format:htable >> c:\triage-%1.html

Aplicaciones Android de coches de control inseguras son un regalo del cielo para los ladrones de coches

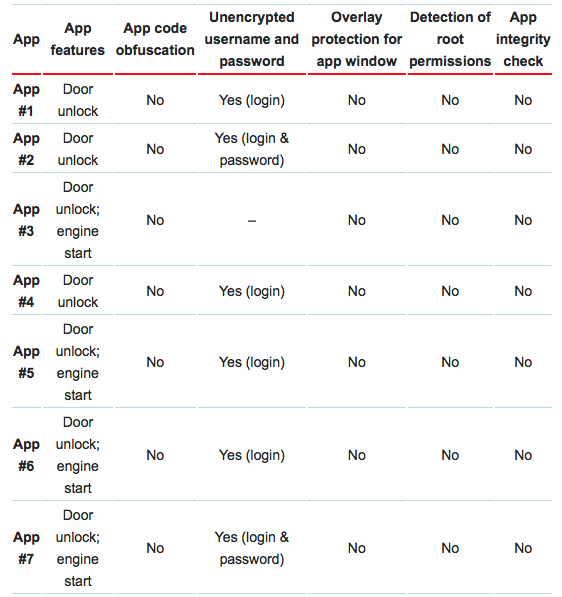
Después de haber probado siete diferentes aplicaciones Android de propiedad de diferentes fabricantes o desarrolladores de terceras partes, que utilizan metodologías como la ingeniería inversa y protectora de recubrimiento GUI y comprobaciones de integridad, por ejemplo, si se cifran los datos sensibles como nombres de usuario y contraseñas.
Con malware siendo bastante fácil de poner en peligro los dispositivos Android, los resultados son bastante chocante:
Aplicaciones Android de coches de control inseguras son un regalo del cielo para los ladrones de coches
Los investigadores dijeron que "Teóricamente, después de robar las credenciales, o malhechor será capaz de hacerse con el control del coche, pero esto no significa que el criminal es capaz de simplemente conducir fuera con él. La cuestión es que se necesita una clave para un coche con el fin de que se inicie en movimiento. Por lo tanto, después de acceder al interior de un coche, los ladrones de automóviles utilizan una unidad de programación para escribir una nueva clave en el sistema de a bordo del vehículo, "
"Ahora, recordemos que casi todas las aplicaciones descritas permiten que las puertas se pueden desbloquear, es decir, la desactivación del sistema de alarma del coche. Por lo tanto, un malhechor de forma encubierta y rápidamente se puede llevar a cabo todas las acciones con el fin de robar un coche sin romper o perforar cualquier cosa ".
También hay que señalar que también a Wired que los criminales cibernéticos han comenzado a comprar y vender credenciales de aplicaciones para automóvil conectado (nombres de usuario y contraseñas, números PIN y números de identificación del vehículo) para diversas marcas y modelos de lo que los días de ataques doxing esta información robada podrían ser en un futuro lejano.

LOS ROBOS DE INFORMACIÓN, UNA AMENAZA REAL PARA LAS EMPRESAS (DE CUALQUIER TAMAÑO)


Los lectores habituales de este blog ya estáis acostumbrados a que hablemos de las amenazas actuales y tendencias en el mundo del ciberespacio. Todas las semanas aparecen variantes de ransomware de las que intentamos advertir; aparecen vulnerabilidades en componentes que afectan a la seguridad de las empresas; o ataques de denegación de servicio que pretenden dejar “KO” los sistemas. Todo esto no es nuevo, es el día a día del ciberespacio y nosotros os lo acercamos.
Tengo que reconocer que para nosotros, los que nos dedicamos en mayor o menor medida a este mundo, es el pan nuestro de cada día, pero la gran mayoría de los mortales, aún siendo participes del “juego”, ni son conscientes, y en muchos casos, cuando se les avisa, no son lo suficientemente responsables.
Cuando un compañero nos notifica un incidente de seguridad que nos puede afectar, solemos ir corriendo a protegernos o minimizar el posible impacto. Cuando aparece una vulnerabilidad en un sistema, actualizamos en cuanto nos es posible para estar protegidos. Intentamos estar a la última.
Imagen propiedad de Ipodplus
Ahora bien, vamos a hablar de Juan. Juan es empresario en su ciudad y tiene una pyme con dos administrativos. No tiene un informático dedicado, sino que usa los servicios externos de otra empresa. Su pequeña pyme se dedica a la venta de alcachofas en lata, pero le va muy bien. Este año ha contratado a 3 comerciales para el equipo. Ahora son cinco. ¡¡Una empresa nooooooooooooooormal!!
Seguimos con esta introducción digna de un premio Goya. Pregúntale a Juan qué opina de las nuevas variantes de ransomware o si está protegido contra ellas. O pregúntale que si tiene sensación de seguridad ante un ciberataque. Pregúntale qué pasaría si estuviese varios días sin sistema informático por un ataque. Posiblemente ya hayas visto al perro de la puerta ladrar, y tú fuera de la propiedad del tipo.
Ahora cambiamos la perspectiva. Ahora vamos a preguntarle a Juan si le preocupa que un comercial nuevo se lleve la lista de clientes en un pendrive para la competencia. O pregúntale si le preocuparía que una administrativa estuviese pasando presupuestos a la competencia antes de enviarlos a los clientes. Pregúntale si le preocuparía que el secreto de las alcachofas en vinagre que su abuela le pasó en una nota cayese en manos de la competencia.
Estamos hablando de seguridad informática, pero estamos hablando de algo que entiende, la fuga de información y el valor de ésta.
Hoy vamos a hablar de una herramienta muy interesante y sencilla que nos puede ayudar a protegernos de estas fugas de información: SAFETICA.
Safetica
Podemos pedir una demo desde la web del producto, ahora en alianza con Eset por sus numerosos casos de éxito como el de BMW Worlwide. (Ficha del producto).
La idea principal del producto es monitorizar y efectuar controles sobre los distintos canales que podrían producir fugas de información: desde pendrives hasta capturas de pantalla, envío de correos, comentarios en fotos y algunos más que nos prepara la herramienta.
El producto se instala mediante unos cuantos clicks. Tenemos que diferenciar el componente servidor, el componente base de datos, y el componente cliente. Podemos usar el componente servidor y base de datos en el mismo equipo. Es solo cuestión de “solventar” nuestras necesidades de sql server. Podemos usar uno existente, instalar uno nuevo (versión express) y cualquier combinación. En cada cliente al monitorizar se instala un agente y tenemos el software funcionando.
Fácil instalación
Una vez instalado el producto, podemos incorporar la configuración de ‘Active Directory’ con un click. Él solo nos guía en el proceso de configuración, mediante un asistente para cambiar la clave, configurar un correo electrónico de alertas, todo este tipo de acciones.
Lo más interesante de esta herramienta es que a diferencia de otros productos que hemos probado, la configuración inicial es bastante ágil. Basta con instalar el agente, definir una política, y empezar a funcionar.
Un ejemplo:
Vamos a poner otro ejemplo. En una configuración por defecto, vamos a añadir una web que queremos restringir la subida de ficheros. Según la política podemos denegar todo, o denegar explícitamente. Podemos realizar esto como podéis ver en la imagen con pendrives, impresoras, etc. Podemos usar un USB de empresa permitido, identificado,  y prohibir USB personales.
Añadimos Pastebin
Es muy sencillo de configurar y enseguida obtendremos resultados. Pero lo mejor es que lo evaluéis vosotros mismos siguiendo este fantástico vídeo.
Además, también tiene otra interesante utilidad para maximizar la productividad y optimizar los recursos humanos de tu empresa, pero de esto ya hablaremos en otra ocasión o si te interesa… ¡descúbrelo por ti mismo!
Fuente:https://blogs.protegerse.com
Conocimiento pertenece al mundo